
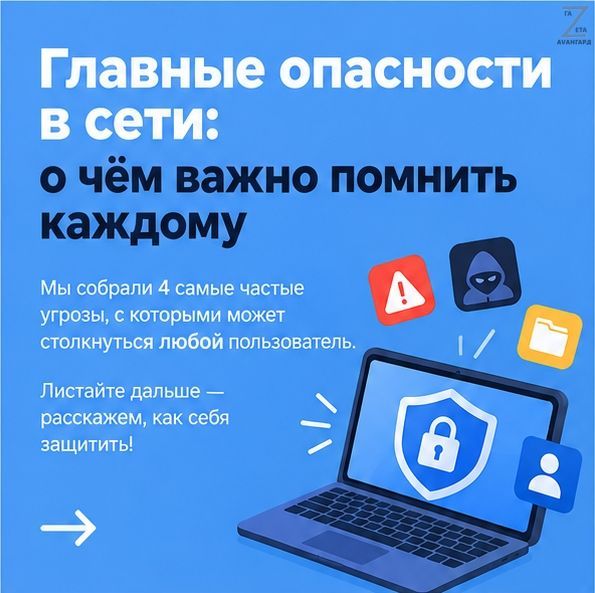
Разбираем самые распространённые киберугрозы, как они работают и какие простые меры помогут защитить личные данные и деньги в интернете. Актуально для всех: от новичков до опытных пользователей.


Интернет стал неотъемлемой частью повседневной жизни: через него мы оплачиваем покупки, записываемся к врачу, общаемся и храним важные файлы. Но вместе с удобством растёт и количество цифровых угроз. По данным экспертов по кибербезопасности, число онлайн-мошенничеств ежегодно увеличивается, а схемы злоумышленников становятся всё изощрённее.
Угроза 1. Фишинг: как мошенники крадут логины и пароли
Что это: фишинг — это попытка выманить у пользователя конфиденциальные данные (логин, пароль, данные карты) под видом легитимного сервиса: банка, почты, маркетплейса. Чаще всего используют поддельные письма, SMS и сайты-копии.
Как выглядит на практике:
- Письмо якобы от банка: «Срочно подтвердите операцию, иначе счёт заблокируют».
- Ссылка ведёт на сайт, который визуально почти не отличается от оригинала, но домен другой.
- Форма просит ввести номер карты и код из SMS.
Что проверить прямо сейчас:
- Посмотрите адресную строку: домен должен совпадать с официальным сайтом.
- Не переходите по ссылкам из неожиданных писем — лучше зайдите в сервис вручную.
- Банки и крупные сервисы никогда не просят прислать код из SMS в чате или по почте.
Угроза 2. Утечка личных данных: откуда берутся базы и чем это грозит
Что это: утечка — попадание персональных данных (ФИО, телефон, e-mail, паспортные данные) в открытый доступ из-за взлома сервисов или человеческого фактора. Даже если вы сами ничего не публиковали, ваши данные могут оказаться в базах из-за утечки у партнёров (магазинов, клиник, служб доставки).
Чем это опасно:
- Мошенники используют данные для звонков с легендой «из банка» или «из полиции».
- На ваше имя могут оформить кредит или сим-карту.
- Данные применяют для таргетированных фишинговых атак (с упоминанием реальных фактов).
Практические шаги:
- Проверяйте, где вы оставляли данные, и ограничивайте их передачу.
- Используйте отдельные e-mail для регистрации на сайтах и для важных сервисов.
- Следите за уведомлениями от банков и операторов связи.
Угроза 3. Вредоносное ПО (malware): вирусы, трояны, шпионское ПО
Что это: вредоносные программы, которые попадают на устройство и крадут данные, блокируют файлы (шифровальщики), показывают навязчивую рекламу или используют ваш компьютер для атак на другие системы.
Распространённые сценарии:
- Скачивание «бесплатной утилиты» или «кряка» с сомнительного сайта.
- Открытие вложений в письмах от неизвестных отправителей.
- Установка приложений из непроверенных магазинов.
Меры защиты:
- Устанавливайте программы только из официальных магазинов и сайтов разработчиков.
- Регулярно обновляйте операционную систему и приложения.
- Используйте антивирус и не отключайте автоматические обновления безопасности.
Угроза 4. Социальная инженерия: когда главная уязвимость — это человек
Что это: манипуляции, цель которых — заставить пользователя сам передать данные или выполнить нужное мошеннику действие. Фишинг — лишь один из инструментов социальной инженерии.
Примеры:
- «Это служба безопасности банка, срочно подтвердите операцию».
- «Вам положена выплата, назовите код из SMS».
- «Ваш аккаунт взломали — перейдите по ссылке и смените пароль».
Почему работает: мошенники играют на страхе, срочности и желании помочь.
Правило безопасности: при любом запросе данных или кода — остановитесь и проверьте информацию через официальный канал (сайт, приложение, горячая линия).
Заключение
Киберугрозы — не абстракция: они напрямую влияют на безопасность личных финансов и данных. Главное — не пытаться запомнить все возможные схемы, а выработать базовые привычки: проверять источники, не спешить с действиями под давлением, использовать технические средства защиты. Новостной ресурс может регулярно напоминать об этих правилах, публикуя короткие разборы новых схем и реальные кейсы без раскрытия чувствительных данных. Такой подход повышает доверие читателей и делает сайт полезным помощником в цифровой безопасности.

Нет комментариев